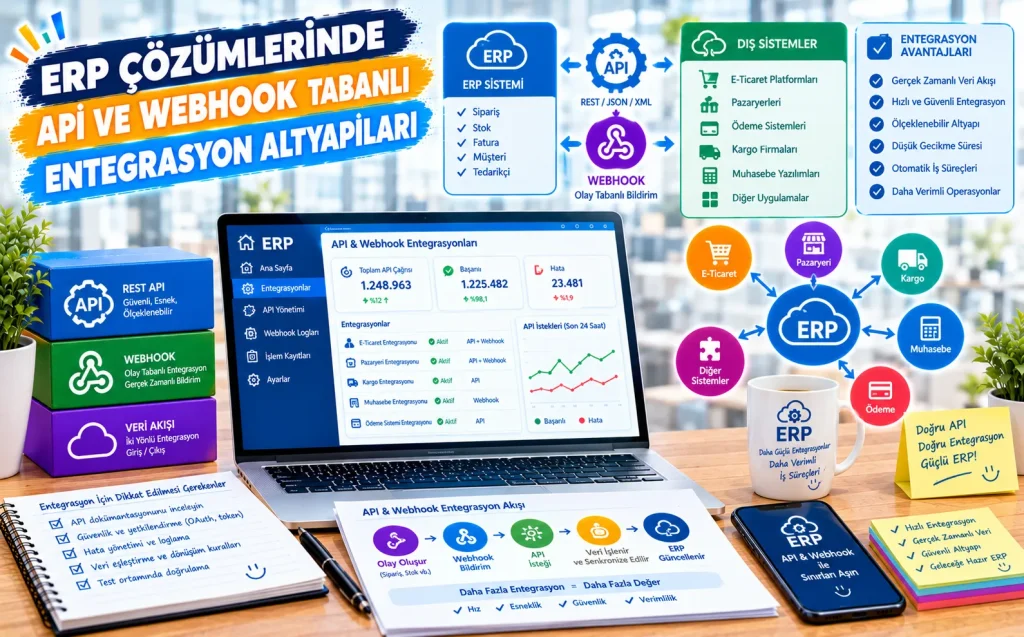
Kurumsal kaynak planlama sistemleri, modern işletmelerin operasyonel omurgasını oluştururken, bu yapıların tek başına izole bir şekilde çalışması günümüz iş süreçlerinin dinamiklerini karşılamaktan uzaktır. Stok yönetiminden müşteri ilişkileri yönetimine, e-ticaret platformlarından depo otomasyon sistemlerine kadar pek çok farklı yazılımın kurumsal kaynak planlama yazılımıyla kesintisiz bir veri alışverişi içinde olması zorunludur. Bu noktada entegrasyon mimarileri, sistemler arası köprü görevini üstlenerek veri bütünlüğünü ve operasyonel hızı belirler. Mimari düzeyde doğru tercihlerin yapılması, veri kayıplarının önlenmesi, sunucu yüklerinin dengelenmesi ve anlık veri senkronizasyonunun sağlanması açısından hayati bir önem taşır. Saha deneyimleri göstermektedir ki, hatalı kurgulanan bir entegrasyon altyapısı, şirketlerin dijital dönüşüm süreçlerini yavaşlatmakta ve maliyetleri artırmaktadır. Dolayısıyla uygulama programlama arayüzleri ile olay tabanlı bildirim mekanizmalarının teknik detaylarına hakim olmak ve bunları senaryoya uygun şekilde konumlandırmak gerekir.
Kurumsal Kaynak Planlama Mimarilerinde Entegrasyonun Evrimi
Veri entegrasyonu tarihi, dosya tabanlı toplu veri aktarımlarından günümüzün anlık ve olay güdümlü servis mimarilerine evrilmiştir. İlk dönemlerde kullanılan veritabanı seviyesindeki doğrudan bağlantılar, kurumsal kaynak planlama veritabanının bütünlüğünü tehdit ettiği ve kilitlenmelere yol açtığı için zamanla terk edilmiştir. Ardından gelen dosya tabanlı XML veya CSV paylaşımları ise gecikmeli veri akışı yarattığı için anlık karar alma süreçlerini destekleyememiştir. Günümüzde ise servis odaklı mimariler ve mikroservis yaklaşımları standart hale gelmiştir. Bu dönüşümde kurumsal kaynak planlama yazılımlarının dış dünyaya açılması, esnek ve standart protokoller barındıran katmanların geliştirilmesini zorunlu kılmıştır. Yazılım mühendisliği pratikleri, sıkı sıkıya bağlı sistemler yerine gevşek bağlı mimarilerin tercih edilmesini öngörür. Bu bağlamda uygulama programlama arayüzleri senkron iletişimi, olay tabanlı mekanizmalar ise asenkron veri akışını yönetmek üzere tasarlanmıştır.
Uygulama Programlama Arayüzü Mimarisi ve Çalışma Prensipleri
Uygulama programlama arayüzü, iki yazılım bileşeninin birbiriyle iletişim kurmasını sağlayan tanımlı protokoller ve araçlar setidir. Kurumsal kaynak planlama sistemlerinde bu arayüzler genellikle HTTP protokolü üzerinden çalışan representational state transfer prensiplerine dayanır. RESTful mimariler, standart HTTP metodları kullanarak veri kaynakları üzerinde CRUD işlemlerini gerçekleştirilmesine olanak tanır. Get metodu ile veri okunurken, post ile yeni kayıt oluşturulur, put veya patch ile mevcut kayıt güncellenir ve delete ile silme işlemi yapılır.
Kurumsal kaynak planlama projelerinde bu protokollerin tasarımı sırasında veri formatı olarak genellikle JavaScript Object Notation tercih edilir. Bu formatın hafif yapısı ve insan tarafından okunabilir olması, ağ trafiğini optimize eder ve ayrıştırma işlemlerini hızlandırır. İstek süreçlerinde başlık alanlarında taşınan kimlik doğrulama belirteçleri, sistem güvenliğinin temelini oluşturur. Modern kurumsal kaynak planlama yazılımları, OAuth iki nokta sıfır gibi endüstri standardı yetkilendirme protokollerini destekleyerek güvenli ve yetkilendirilmiş erişim sağlar.
Uygulama Programlama Arayüzü İstek Türleri ve Yanıt Kodları
Sistemler arası iletişimde istemcinin gönderdiği taleplerin sunucu tarafından nasıl karşılandığı, HTTP durum kodları üzerinden izlenir. Kurumsal kaynak planlama entegrasyonlarında bu kodların doğru yorumlanması, hata yönetimi mekanizmalarının başarısını doğrudan etkiler. İki yüz serisi başarılı yanıtları, dört yüz serisi istemci kaynaklı hataları, beş yüz serisi ise sunucu tarafındaki anomalileri işaret eder.
- İki yüz başarılı kodu, işlemin sorunsuz tamamlandığını ve istenen verinin iletildiğini bildirir.
- İki yüz bir kodu, yeni bir kaynak başarıyla oluşturulduğunda döner ve genellikle yeni kaydın adresini içerir.
- Dört yüz dört kodu, istenen kaynağın bulunamadığını belirtir ve genellikle yanlış uç nokta adreslemesinden kaynaklanır.
- Beş yüz sunucu hatası, kurumsal kaynak planlama arka uç servislerinde beklenmeyen bir istisna oluştuğunu gösterir.
Uygulama Programlama Arayüzü Tasarımında Rate Limiting ve Hız Sınırlandırma
Kurumsal kaynak planlama sistemleri yüksek hacimli işlemleri yönettiği için dış sistemlerden gelen isteklerin kontrol altında tutulması gerekir. Hız sınırlandırma mekanizmaları, sunucu kaynaklarının tükenmesini önlemek ve kötü niyetli saldırıları engellemek amacıyla uygulanır. Belirli bir zaman aralığında bir IP adresinden veya kullanıcı belirtecinden yapılabilecek maksimum istek sayısı kısıtlanır. Bu sınırların aşılması durumunda sunucu, dörtyüz yirmi dokuz çok fazla istek koduyla yanıt döner. Entegrasyon mimarları, dış sistemlerin bu sınırları dikkate alarak üstel geri çekilme algoritmalarıyla istek tekrar mekanizmaları kurmasını sağlamalıdır.
Olay Tabanlı Mimari ve Webhook Teknolojisinin Temelleri
Uygulama programlama arayüzü tabanlı entegrasyonlar istemci tabanlı sorgulama gerektirir. İstemci, güncel veri olup olmadığını öğrenmek için periyodik olarak sunucuya istek atar. Bu yaklaşım, veri değişmediği durumlarda gereksiz ağ trafiği ve sunucu yükü yaratır. Webhook ise bu sorunu tersine çeviren, olay tabanlı bir bildirim mekanizmasıdır. Kurumsal kaynak planlama sisteminde belirli bir olay gerçekleştiğinde, sistem önceden tanımlanmış bir dış URL adresine HTTP post isteği göndererek karşı tarafı bilgilendirir.
Örneğin, kurumsal kaynak planlama yazılımında yeni bir sipariş oluşturulduğunda, bu olay bir tetikleyiciyi harekete geçirir ve sipariş detayları anında e-ticaret platformuna veya kargo sistemine iletilir. Bu yöntem, anlık veri akışı sağlarken sunucu kaynaklarının verimli kullanılmasını destekler. Sürekli sorgulama maliyetini ortadan kaldırarak ağ bant genişliğini korur.
| Özellik | Uygulama Programlama Arayüzü (REST API) | Webhook |
|---|---|---|
| İletişim Yönü | İstemci merkezli, talep-yanıt | Sunucu merkezli, olay tetiklemeli |
| Veri Akışı | Senkron veya asenkron talep üzerine | Asenkron, anlık bildirim |
| Kaynak Tüketimi | Yüksek (Periyodik sorgulama durumunda) | Düşük (Yalnızca olay anında veri transferi) |
| Kullanım Senaryosu | Veri çekme, güncelleme, raporlama | Durum değişiklikleri, anlık bildirimler |
Entegrasyon Altyapılarında Güvenlik ve Kimlik Doğrulama
Kurumsal kaynak planlama sistemleri, şirketin finansal verilerini, stok bilgilerini ve hassas müşteri kayıtlarını barındırdığı için entegrasyon katmanlarının güvenliği en üst düzeyde tutulmalıdır. Güvensiz bir uç nokta, tüm kurumsal ağın siber saldırılara açık hale gelmesine neden olabilir. Bu nedenle veri aktarım süreçlerinde katmanlı bir güvenlik yaklaşımı benimsenmelidir.
- Aktarım sırasında tüm HTTP trafiği, Transport Layer Security protokolünün güncel sürümleri kullanılarak şifrelenmelidir.
- Kimlik doğrulama süreçlerinde temel kimlik doğrulama yöntemleri yerine OAuth iki nokta sıfır veya JSON Web Token yapıları tercih edilmelidir.
- Webhook bildirimlerinde, karşı tarafın güvenilirliğini doğrulamak için kriptografik imzalama yöntemleri kullanılmalıdır.
- Hassas verilerin iletiminde veri maskeleme veya şifreleme algoritmaları devreye alınmalıdır.
- Tüm entegrasyon hareketleri ayrıntılı bir şekilde loglanmalı ve anormal erişim denemeleri anlık olarak raporlanmalıdır.
Kritik Uzman Uyarıları: Webhook uç noktaları dış dünyaya açık olduğu için kötü niyetli kişilerin sahte veri gönderme riskine karşı her zaman korunmalıdır. Gelen her isteğin gövdesi, kurumsal kaynak planlama tarafında üretilen gizli anahtar ile imzalanarak doğrulanmalı, imza uyuşmazlığı durumunda istekler doğrudan reddedilmelidir.
Entegrasyon Sürecinde Karşılaşılan Teknik Zorluklar ve Çözüm Yaklaşımları
Sahada yürütülen kurumsal kaynak planlama entegrasyon projelerinde en sık karşılaşılan problemlerin başında ağ kesintileri, eş zamanlılık çakışmaları ve veri tutarsızlıkları gelir. Dış servislerin yanıt vermediği durumlarda entegrasyon altyapısının çökmemesi için devre kesici tasarımı uygulanmalıdır. Devre kesici mekanizması, ardışık hatalar algılandığında geçici olarak dış servise gitmeyi durdurur ve sistemi korur.
Veri eşitleme süreçlerinde kuyruk mekanizmalarının kullanılması, sistemler arası yük dengelemesini sağlar. RabbitMQ veya Apache Kafka gibi mesaj kuyruğu sistemleri, kurumsal kaynak planlama yazılımına gelen ani yoğun istekleri sıraya koyarak işlenmesini kolaylaştırır. Böylece veritabanı kilitlenmelerinin önüne geçilir ve sistem kararlılığı artırılır.
Entegrasyon Projelerinde Performans Optimizasyonu
Büyük veri setlerinin işlendiği kurumsal kaynak planlama projelerinde performans, sistemin yaşayabilirliğini belirleyen temel unsurdur. Optimizasyon çalışmalarında ağ maliyetlerini düşürmek için sayfalama teknikleri kullanılmalıdır. Binlerce kaydı tek bir istekte çekmek yerine, veriler parça parça transfer edilmelidir. Ayrıca sık talep edilen ancak nadir değişen veriler için önbellekleme mekanizmaları devreye sokulmalıdır. Bu sayede veritabanı sorgu yükü minimum seviyeye indirilir ve yanıt süreleri milisaniye seviyelerine çekilir.
ERP Çözümlerinde API ve Webhook Tabanlı Entegrasyon Altyapıları Hakkında Sıkça Sorulan Sorular
API ve Webhook arasındaki temel fark nedir?
Uygulama programlama arayüzü, istemcinin sunucudan veri talep etmesini sağlayan aktif bir sorgulama mekanizmasıdır. Webhook ise sunucunun, sistemde belirli bir olay gerçekleştiğinde dış sisteme otomatik olarak bildirim göndermesini sağlayan pasif bir olay tabanlı mimaridir. API ile veri çekilirken, Webhook ile veri itilir.
ERP entegrasyonlarında güvenlik nasıl sağlanır?
Güvenlik; TLS şifrelemesi, OAuth iki nokta sıfır tabanlı kimlik doğrulama, JSON Web Token ile yetkilendirme ve istek doğrulama imzaları kullanılarak sağlanır. Ayrıca IP sınırlamaları ve hız sınırlandırma politikaları uygulanarak yetkisiz erişimler engellenir.
Webhook bildirimlerinde veri kaybı nasıl önlenir?
Ağ kesintileri veya karşı tarafın sunucusunun kapalı olması durumunda veri kaybını önlemek için yeniden deneme politikaları uygulanır. Kurumsal kaynak planlama sistemi, iletilemeyen bildirimleri belirli aralıklarla tekrar gönderir ve başarısız işlemleri hata kuyruğuna kaydeder.
Yüksek hacimli veri transferlerinde hangi mimari tercih edilmelidir?
Yüksek hacimli ve yoğun veri transferlerinde doğrudan senkron istekler yerine asenkron mesaj kuyrukları entegre edilmiş olay tabanlı yapılar tercih edilmelidir. Bu yaklaşım, sistemlerin birbirine sıkı bağlı olmasını önler ve yükü dengeler.
REST API dışında hangi alternatif protokoller kullanılır?
REST dışında, gerçek zamanlı ve çift yönlü iletişim gerektiren senaryolarda WebSocket protokolü tercih edilir. Ayrıca performans odaklı mikroservis iletişimlerinde Google tarafından geliştirilen gRPC protokolü de yaygın olarak kullanılmaktadır.