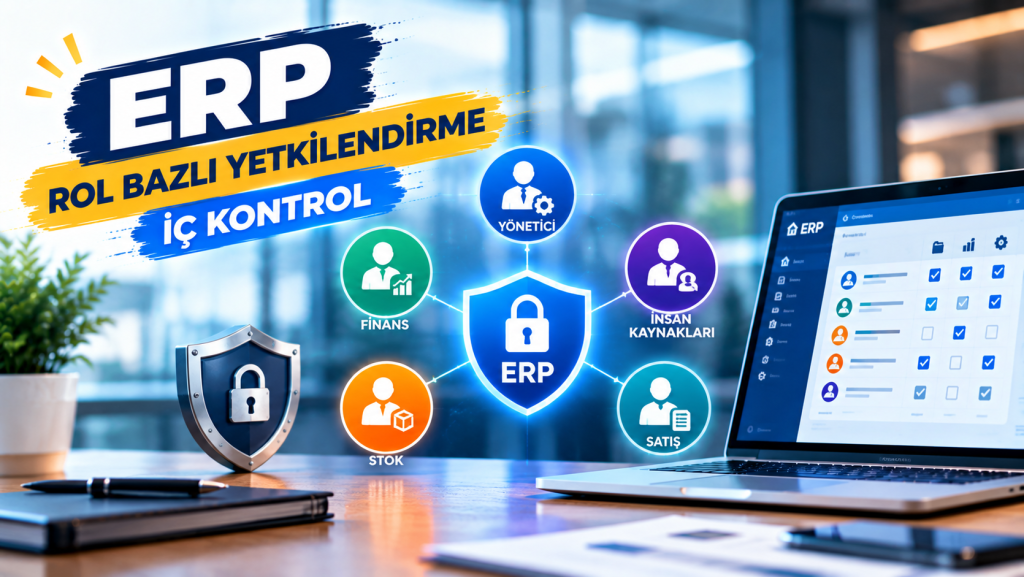
Kurumsal kaynak planlama yazılımları işletmelerin operasyonel omurgasını oluştururken bu sistemlerin güvenliği ve sürdürülebilirliği doğrudan iç kontrol mekanizmalarının gücüne dayanır. Finansal tabloların doğruluğu varlıkların korunması ve yasal düzenlemelere uyum gibi kritik iş süreçleri yazılım içindeki yetkilendirme mimarisiyle doğrudan ilişkilidir. Saha gözlemlerimiz yetersiz veya yanlış kurgulanmış yetki matrislerinin şirketleri milyonlarca liralık zararlarla ve ciddi denetim bulgularıyla karşı karşıya bıraktığını açıkça göstermektedir. Bu rehber kurumsal seviyede rol bazlı erişim kontrolünün nasıl tasarlanması gerektiğini iç kontrol ilkeleriyle bütünleştirerek ele almaktadır.
ERP Mimarisinde Yetkilendirmenin Temel Dinamikleri
Kurumsal yazılımlarda kullanıcı erişim yönetimi sadece şifre belirlemekten ibaret değildir. Sistem genelindeki verilerin ve işlemlerin kimler tarafından hangi koşullar altında gerçekleştirilebileceğini belirleyen katı kurallar bütünüdür. Klasik yaklaşımlarda bireysel bazlı yetkilendirme yapılırken modern mimarilerde roller ön plana çıkar ve kullanıcılar bu rollere atanır. Bu yaklaşım personel sirkülasyonunun yoğun olduğu kurumlarda yönetim yükünü azaltırken güvenlik açıklarını en aza indirir.
Rol Tanımlama ve İşlevsel Sınıflandırma
Rollerin oluşturulmasında organizasyon şeması ile iş süreçleri haritası birebir örtüşmelidir. Departman bazlı rollerin ötesinde görevlerin niteliğine göre fonksiyoner rollerin tanımlanması gerekir. Örneğin satın alma departmanındaki bir çalışan sadece talep oluşturabilirken başka bir çalışan sipariş onaylayabilmeli ancak fatura işleme yetkisine sahip olmamalıdır. Bu ayrım yetkilerin mantıksal olarak bölünmesini sağlar.
Yetki Matrislerinin Oluşturulmasında Temel Adımlar
- Şirket genelindeki tüm iş süreçlerinin uçtan uca haritalandırılması ve kritik kontrol noktalarının belirlenmesi
- Her bir süreç adımında hangi veri nesnelerine ve işlem kodlarına erişilmesi gerektiğinin listelenmesi
- Benzer sorumluluklara sahip pozisyonlar için ortak rol kümelerinin tasarlanması
- Roller arası çakışmaların analiz edilerek potansiyel risk alanlarının kapatılması
- Yetki matrisinin ilgili süreç yöneticileri ve iç denetim birimi tarafından onaylanması
- Test ortamında rollerin simüle edilmesi ve canlı ortama geçişin sağlanması
İç Kontrol Mekanizmaları ve Görevler Ayrılığı Prensibi
İç kontrol sistemlerinin en temel taşı görevler ayrılığı prensibidir. Bir finansal işlemin başlatılması onaylanması muhasebeleştirilmesi ve ödenmesi aşamalarının tamamının tek bir kişi tarafından yürütülmesi engellenmelidir. ERP sistemleri bu prensibin teknik olarak uygulanabilmesi için en güçlü araçları sunar ancak doğru konfigürasyon yapılmadığı takdirba kağıt üzerinde kalan kurallardan öteye geçemez.
Uzman Tavsiyesi: Görevler ayrılığı matrisi oluştururken sadece ana modülleri değil çapraz modül etkileşimlerini de mutlaka inceleyin. Örneğin malzeme yönetimi modülünde tanım yapabilen bir kullanıcının finans modülünde ödeme emri verebilmesi gizli bir yetki çakışması yaratır.
| Süreç Adı | Riskli Durum (Tek Kişi Kontrolü) | Gerekli İç Kontrol Önlemi |
|---|---|---|
| Satın Alma | Satınalma siparişi açan kişinin aynı zamanda mal kabul yapması | Siparişi açan kullanıcı ile depo girişini yapan kullanıcı farklı rollerde olmalıdır |
| Finans ve Ödeme | Tedarikçi kartı açabilen kullanıcının banka ödeme emri onayı vermesi | Tedarikçi tanımı ile ödeme yetkisi kesinlikle ayrılmalıdır |
| Stok Yönetimi | Stok sayım farkını sisteme işleyen kişinin envanter düzeltme fişi kesmesi | Stok düzeltme işlemleri kademeli onay mekanizmasına bağlanmalıdır |
Rol Bazlı Erişim Kontrolü Tasarımında Kritik Parametreler
Etkin bir erişim kontrolü tasarımı teknik altyapı ile iş süreçlerinin kusursuz bir entegrasyonunu gerektirir. Sadece modül bazlı kısıtlamalar yetersiz kalır; alan bazlı ve satır bazlı kısıtlamaların da devreye alınması şarttır. Örneğin bir bölge müdürünün sadece kendi sorumluluk bölgesindeki şubelerin verilerini görebilmesi satır bazlı yetkilendirmenin konusudur.
İşlem Kodları ve Yetki Nesneleri
Kurumsal yazılımlarda her ekran rapor ve arka plan programı birer işlem koduna karşılık gelir. Yetkilendirme mimarisi bu kodların kimler tarafından çalıştırılabileceğini denetler. Güvenlik açıklarının büyük bölümü kullanılmayan standart süper kullanıcı rollerinin sistemde açık bırakılmasından kaynaklanır. Bu nedenle en az yetki prensibi benimsenmeli ve kullanıcılara yalnızca işlerini yapabilmeleri için mutlak surette gereken minimum yetki verilmelidir.
Dinamik Yetkilendirme ve Zaman Bazlı Erişim
Bazı operasyonel süreçler sürekli yetki gerektirmez. Yıl sonu envanter sayımları veya geçici denetimler gibi durumlarda kalıcı yetki tanımlamak büyük bir güvenlik riskidir. Bu tür senaryolar için dinamik ve zaman sınırlı rollerin kullanılması iç kontrol kalitesini artırır. Tanımlanan yetki belirli bir süre sonunda otomatik olarak düşer ve kullanıcı standart profilini geri alır.
Segregation of Duties Çakışmalarının Yönetimi
Görevler ayrılığı çakışmaları kurumların iç denetim raporlarında en sık rastlanan bulgulardandır. Bu çakışmalar potansiyel hata ve hile risklerini doğrudan artırır. Sistem üzerinde bu çakışmaların otomatik olarak tespiti için özel tarama araçları kullanılmalıdır.
- Kritik işlem çiftlerinin belirlenmesi ve sistemde eşleştirilmesi
- Düzenli aralıklarla otomatik çakışma raporlarının üretilmesi
- Tespit edilen çakışmalar için telafi edici kontrollerin tasarlanması
- İstisnai durumlar için üst düzey yönetim onay mekanizmalarının kurulması
Denetim İzleri ve Loglama Mekanizmaları
Yetkilendirme mekanizmalarının ne kadar güçlü olduğu kadar bu mekanizmaların arkasındaki denetim izlerinin tutulması da hayati önem taşır. Kimin hangi veriyi ne zaman değiştirdiği veya hangi raporu dışarı aktardığı takip edilebilmelidir. Loglama mekanizmaları şüpheli hareketlerin erken tespit edilmesini ve adli bilişim incelemelerinin sağlıklı yürütülmesini sağlar.
Hassas Veri Erişimlerinin İzlenmesi
Müşteri bilgileri finansal kayıtlar ve personel maaş detayları gibi kritik veri setlerine erişen kullanıcılar özel bir izleme havuzunda tutulmalıdır. Bu verilere yapılan her türlü okuma yazma ve silme işlemi gerçek zamanlı olarak loglanmalı ve yetkisiz erişim denemeleri anında güvenlik yöneticilerine bildirilmelidir.
ERP Sistemlerinde Rol Bazlı Yetkilendirme ve İç Kontrol Mekanizmaları Hakkında Sıkça Sorulan Sorular
Rol bazlı yetkilendirme ile kullanıcı bazlı yetkilendirme arasındaki temel fark nedir
Kullanıcı bazlı yetkilendirmede haklar doğrudan her bir kişiye ayrı ayrı tanımlanır ve personel değişikliklerinde yönetilmesi son derece zordur. Rol bazlı yetkilendirmede ise pozisyonlara uygun roller, bu rollere de işlem yetkileri atanır; kullanıcılar sadece bu rollere dahil edilir. Bu durum yetki yönetimini merkezileştirir ve insan kaynakları süreçleriyle entegre hale getirir.
Görevler ayrılığı prensibi küçük ölçekli işletmelerde nasıl uygulanır
Küçük ölçekli işletmelerde personel sayısı az olduğu için ideal görevler ayrılığını sağlamak zor olabilir. Bu gibi durumlarda sistem içi telafi edici kontroller devreye sokulur. Örneğin aynı kişi hem sipariş açıp hem ödeme yapabiliyorsa bu işlemlere ait detaylı raporlar her gün sistem yöneticisi veya şirket sahibi tarafından denetlenmeli ve onaylanmalıdır.
Acil durumlarda sistem yöneticilerinin süper kullanıcı yetkilerini kullanması nasıl denetlenir
Sistem arızaları veya acil müdahale gerektiren durumlarda kullanılan yüksek yetkili hesaplar her zaman geçici olmalıdır. Bu hesapların kullanımı önceden onaylanmış bir talep prosedürüne bağlanmalı ve oturum süresince yapılan tüm işlemler video kaydı veya detaylı komut logu şeklinde kayıt altına alınarak bağımsız denetime sunulmalıdır.
Rol matrisi güncellemeleri hangi sıklıkla gözden geçirilmelidir
Organizasyon yapısındaki değişimler unvan değişiklikleri ve yeni yazılım modüllerinin devreye alınması gibi etkenler göz önüne alındığında yetki matrisleri en az yılda bir kez kapsamlı olarak gözden geçirilmelidir. Kritik finans ve insan kaynakları gibi departmanlarda ise bu gözden geçirme döngüsü üç ayda bir yapılmalıdır.
Yetki denetimlerinde en sık yapılan hatalar nelerdir
En yaygın hata sadece mevcut durumun fotoğraflarının çekilmesi ve istisnai rollerin göz ardı edilmesidir. Bir diğer önemli hata ise projeden ayrılan veya pozisyon değiştiren personelin eski rollerinin iptal edilmemesi sonucu oluşan yetki birikimleridir. Düzenli mutabakat yapılmaması da denetim bulgularına yol açar.