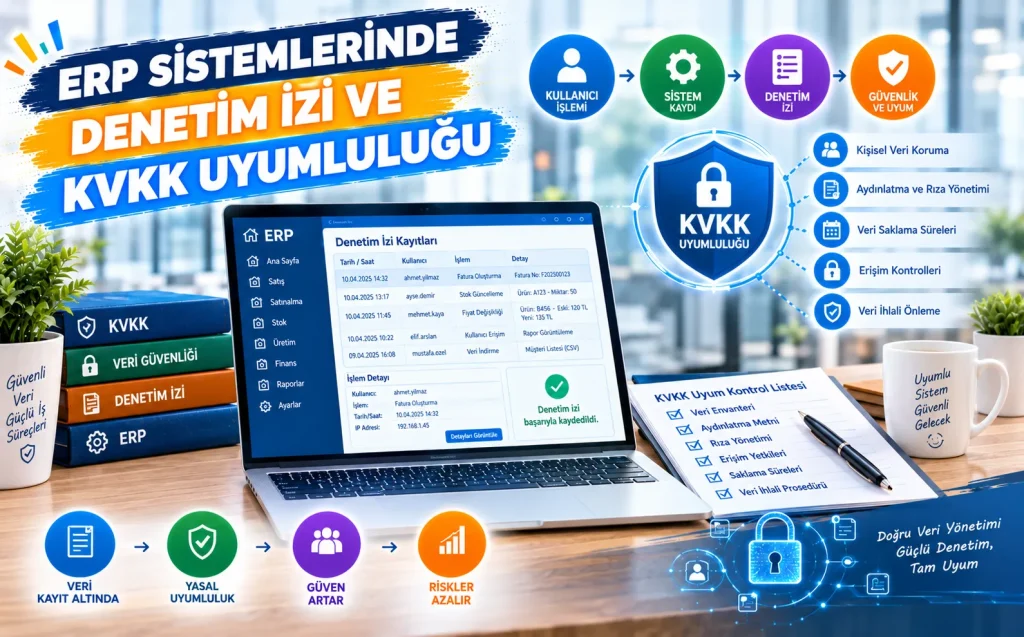
Kurumsal kaynak planlama yazılımları işletmelerin finansal süreçlerinden insan kaynaklarına kadar akışları yöneten merkezi sistemler olarak çalışır. Bu sistemlerin barındırdığı devasa veri havuzları kişisel verilerin korunması kanunu kapsamında sıkı yasal denetimlere tabidir. Şirketler iş süreçlerini hızlandırırken yasal düzenlemelere uyum sağlamak zorundadır. Veri işleme faaliyetlerinin hukuki dayanaklara oturtulması yazılım altyapısının doğru yapılandırılması ile doğrudan ilişkilidir. Denetim mekanizmaları veri tabanında gerçekleşen her hareketin izlenmesini ve kayıt altına alınmasını sağlar. Kurumsal altyapılarda mevzuat uyumluluğu sadece bir hukuk departmanı meselesi değildir. Bilgi teknolojileri yöneticileri ve yazılım mimarları veri güvenliği süreçlerinin merkezinde yer alır. Veri tabanı seviyesinden kullanıcı arayüzüne kadar tüm katmanlarda yasal gereksinimlere uygun operasyonel modeller kurulmalıdır.
ERP Mimarisinde Denetim İzi Nedir ve Neden Hayatidir
Denetim izi kavramı kurumsal sistemlerde gerçekleşen veri tabanlı işlemlerin kronolojik olarak kayıt altına alınması sürecini tanımlar. Bu kayıtlar kimin hangi veriye ne zaman eriştiğini ve veride hangi değişikliklerin yapıldığını net biçimde ortaya koyar. Kurumsal kaynak planlama yazılımlarında denetim izi mekanizması çalışmadığı takdirde bilgi güvenliği açıklarının tespiti imkansız hale gelir. Yasal denetimler sırasında kurumlar veri bütünlüğünü ve gizliliğini kanıtlamak zorundadır. Sistem kayıtları bu kanıtlamanın temelini oluşturur.
Loglama Mekanizmalarının Teknik Altyapısı
Loglama süreçleri veritabanı yönetim sistemleri ve uygulama katmanı olmak üzere iki ana kolda yürütülür. Veritabanı seviyesindeki loglar tablo bazlı değişiklikleri yakalarken uygulama katmanı kullanıcı bazlı işlemleri kaydeder. Sistem yöneticileri bu kayıtların değiştirilemez olmasını sağlamak zorundadır. Denetim kayıtlarına müdahale edilmesini önlemek için salt okunur dosya sistemleri veya merkezi log sunucuları kullanılır. Teknik altyapının kurulumunda dikkat edilmesi gereken temel parametreler şunlardır:
- Log dosyalarının bütünlüğünü koruyan kriptografik imzalama yöntemleri
- Kayıtların zaman damgası sunucuları ile senkronize edilmesi
- Kritik tablolarda yapılan her satır bazlı ekleme güncelleme ve silme işleminin yakalanması
- Sistem performansını düşürmeden kayıt tutma kapasitesinin optimize edilmesi
Kullanıcı Yetkilendirme Matrisi ve Erişim Kontrolü
Veri güvenliğinin ilk savunma hattı kullanıcıların sistem içerisindeki yetki sınırlarının belirlenmesidir. Rol tabanlı erişim kontrolü modelleri kişisel verilerin korunması kanunu ilkeleriyle doğrudan uyumlu olmak zorundadır. Her çalışan sadece işini yapması için gereken minimum veriye erişebilmelidir. Bu ilke veri minimizasyonu olarak adlandırılır. Yetkilendirme matrisleri hazırlanırken departmanlar arası veri akışları detaylıca incelenir.
| Yetki Seviyesi | Erişilebilen Veri Türü | Loglama Sıklığı | Kritik İşlem Onayı |
|---|---|---|---|
| Temel Kullanıcı | Genel İletişim Bilgileri | Standart İşlem Logu | Gerekmez |
| HR Uzmanı | Özlük Dosyaları Maaş Bilgisi | Detaylı Satır Bazlı Log | Yönetici Onayı Gerekir |
| Sistem Yöneticisi | Tüm Veritabanı Şemaları | Gerçek Zamanlı Alarm | Çift Yetkili Onay |
KVKK Uyum Sürecinde ERP Sistemlerinin Rolü
Kişisel verilerin işlenmesi, saklanması ve imha edilmesi süreçleri kurumsal yazılımlar üzerinden otomatik olarak yürütülür. Kanunun öngördüğü yükümlülükler yazılım modüllerine entegre edilmediği sürece insan hatası riski katlanarak artar. Çalışanların, müşterilerin ve iş ortaklarının verileri sistem içinde güvenli biçimde barındırılmalıdır. Yasal uyum sadece veriyi saklamakla bitmez, aynı zamanda verinin yaşam döngüsünü yönetmeyi gerektirir.
Açık Rıza ve Veri İşleme Şartlarının Yönetimi
Şirketler veri toplarken kişilerden yasalara uygun onaylar almak zorundadır. Kurumsal kaynak planlama yazılımları bu onayların hangi tarihte, hangi kanal üzerinden ve hangi kapsamda alındığını saklayabilmelidir. Açık rızanın geri alınması durumunda sistem ilgili verileri otomatik olarak işleme faaliyetinden çıkarmalıdır. Hukuki sebeplerle veri işlenen durumlarda ise sistem bu gerekçeleri veri tabanında etiketlemelidir.
- Müşteri veya çalışan veri giriş ekranında açık rıza metninin onaylanması
- Onay detaylarının log sunucusunda zaman damgasıyla saklanması
- Kişinin rızasını geri çekmesi durumunda sistemin ilgili modülleri kilitlemesi
- Veri işleme şartlarının değişmesi halinde toplu güncelleme süreçlerinin işletilmesi
- Yasal saklama süreleri dolan verilerin tespiti için otomatik tarama yapılması
Özel Nitelikli Kişisel Verilerin Korunması
Sağlık bilgileri, dernek üyelikleri, biyometrik veriler ve cezai mahkudiyetler özel nitelikli kişisel veriler sınıfına girer. Bu verilerin işlenmesi standart verilere göre çok daha katı kurallara bağlıdır. Kurumsal yazılımlarda bu tür veriler şifrelenmiş kolonlar içinde tutulmalıdır. Veri tabanı yöneticileri dahi bu verilere doğrudan erişememelidir. Erişim denetimleri bu veriler için en üst düzeyde tutulur.
Özel nitelikli kişisel verilerin açık metin olarak veri tabanında saklanması hukuki yaptırımların yanı sıra büyük maddi ve itibari kayıplara yol açar. Bu veriler için uygulama katmanında maskeleme ve güçlü şifreleme algoritmaları zorunludur.
Veri Sahibi Haklarının ERP Üzerinden Karşılanması
İlgili kişiler kanun gereği şirketlere başvurarak haklarını talep etme yetkisine sahiptir. Veri sahipleri verilerinin işlenip işlenmediğini öğrenme, yanlış verilerin düzeltilmesini isteme veya verilerin silinmesini talep etme haklarına sahiptir. Şirketler bu taleplere yasal süreler içinde yanıt vermek zorundadır. Manuel olarak yürütülen bu süreçler büyük kurumsal yapılarda yetersiz kalır.
Veri Envanteri Çıkarma ve Akış Haritalandırma
Yazılım altyapısının hangi modülünde hangi kişisel verinin tutulduğunun haritası çıkarılmalıdır. Veri envanteri hazırlanırken sistem içi entegrasyonlar titizlikle incelenir. Finans modülünden insan kaynaklarına aktarılan bir IBAN numarası veri akış şemasında net olarak görünmelidir. Envanter yönetimi modülü sayesinde şirketler dış denetimlere her an hazır durumda bulunur.
Unutulma Hakkı ve Veri İmha Süreçleri
Saklama süresi sona eren veya veri sahibi tarafından silinmesi talep edilen verilerin sistemden kalıcı olarak çıkarılması gerekir. Fiziksel silme işlemi finansal kayıtların tutarlılığını bozabileceği için anonimleştirme teknikleri tercih edilir. Anonimleştirme verinin başka verilerle eşleştirilerek dahi kimin olduğunun bulunamayacağı hale getirilmesidir. Yazılım mimarisi bu süreçleri otomatik raporlama araçlarıyla desteklemelidir.
Risk Yönetimi ve Güvenlik Açıklarının Önlenmesi
Kurumsal yazılımlarda ortaya çıkan güvenlik açıkları siber saldırganların hedefi olur. Kişisel verilerin sızdırılması durumunda kurumlar otoriteler tarafından ağır cezalarla karşı karşıya kalır. Güvenlik açıklarını kapatmak için sürekli testler yapılmalı ve denetim izleri düzenli olarak incelenmelidir. Sistem yöneticileri olağandışı veri hareketlerini tespit eden yapay zeka destekli erken uyarı sistemleri kurmalıdır.
İçeriden Gelen Tehditlerin Engellenmesi
Veri sızıntılarının önemli bir kısmı şirket içerisindeki yetkili kişilerin yetkilerini kötüye kullanması sonucu gerçekleşir. Denetim izi mekanizması bu tür kötü niyetli hareketleri anında tespit etmek için çalışır. Normal mesai saatleri dışında yüksek hacimli veri indirme işlemleri yapan bir kullanıcı sistem tarafından otomatik olarak engellenir ve güvenlik birimine alarm gönderilir.
- Şüpheli IP adreslerinden yapılan kurumsal sistem bağlantılarının bloklanması
- Toplu veri dışa aktarım işlemlerinin yönetici onayına bağlanması
- Kritik veri tabanı sorgularının anlık olarak analiz edilmesi
- Kullanıcı davranış analizleri ile anormal hareketlerin modellenmesi
Üçüncü Taraf Entegrasyonlarında Uyumluluk
Kurumsal kaynak planlama yazılımları bulut servisleri, e-fatura entovatörleri ve insan kaynakları portalları gibi dış sistemlerle sürekli veri alışverişi yapar. Bu entegrasyonlar sırasında akan kişisel verilerin güvenliği kanun kapsamındadır. API güvenlik protokolleri şifrelenmiş bağlantılar üzerinden yürütülmelidir. Dış sistemlere aktarılan verilerin de denetim izi kayıtları tutulmalıdır.
| Entegrasyon Türü | Kullanılan Protokol | Veri Güvenlik Seviyesi | Log Takibi |
|---|---|---|---|
| Bulut Depolama | HTTPS TLS 1.3 | Uçtan Uca Şifreleme | Merkezi Sunucu Logu |
| E-Fatura Servisi | SOAP / XML Güvenli | Sertifikalı İmza | İşlem Bazlı Log |
| Banka Entegrasyonu | SFTP / VPN | Özel IP Kısıtlaması | Gerçek Zamanlı Takip |
ERP Sistemlerinde Denetim İzi ve KVKK Uyumluluğu Hakkında Sıkça Sorulan Sorular
ERP sistemlerinde tutulan log kayıtları KVKK uyumluluğu için yeterli midir?
Standart sistem logları teknik hata tespiti için yeterli olabilir ancak KVKK uyumluluğu için özel olarak yapılandırılmış denetim izi mekanizmaları gerekir. Hangi kullanıcının hangi kişisel veriye eriştiğini, veride ne gibi değişiklikler yaptığını ve bu işlemin yasal dayanağını gösteren detaylı kayıtlar tutulmalıdır. Logların bütünlüğü bozulamaz yapıda olmalı ve yasal saklama süreleri boyunca korunmalıdır.
Veri sahibi silme talebinde bulunduğunda ERP içindeki finansal kayıtlar nasıl etkilenir?
Kişisel verilerin silinmesi veya anonimleştirilmesi talepleri vergi usul kanunu gibi diğer yasal düzenlemelerle çelişebilir. Finansal belgelerin yasal saklama zorunluluğu bulunduğu durumlarda kişisel veriler tamamen silinemez. Bu gibi senaryolarda veriler maskelenir veya anonimleştirilir. Böylece mali kayıtların bütünlüğü bozulmadan yasal uyumluluk sağlanmış olur.
Açık rıza süreçleri ERP yazılımına nasıl entegre edilir?
Açık rıza süreçleri müşteri ilişkileri yönetimi ve insan kaynakları modülleri üzerinden yönetilir. Veri toplama anında kullanıcının onay verdiği metin, tarih, saat ve kanal bilgisi veri tabanında güvenli bir şekilde saklanır. Kullanıcının rızasını geri çekmesi durumunda yazılım ilgili kişiye ait veri işleme süreçlerini otomatik olarak durdurur ve yetkili birimlere bildirim gönderir.
Özel nitelikli kişisel veriler ERP veritabanında nasıl saklanmalıdır?
Sağlık ve biyometri gibi özel nitelikli veriler standart veritabanı tablolarında açık metin olarak asla saklanmamalıdır. Bu tür veriler güçlü şifreleme algoritmaları kullanılarak kolon seviyesinde şifrelenmelidir. Sistem yöneticileri dahil olmak üzere yetkisiz hiçbir kullanıcının bu verilere doğrudan erişememesi için rol tabanlı erişim ve maskeleme katmanları devreye alınmalıdır.
Bulut tabanlı ERP çözümlerinde KVKK sorumluluğu kime aittir?
Hukuki açıdan veri sorumlusu sıfatı her zaman veriyi işleyen şirketin kendisine aittir. Bulut hizmet sağlayıcısı veri işleyen konumundadır. Bu nedenle şirketler bulut sözleşmelerini hazırlarken sağlayıcının KVKK standartlarına tam uyum sağlamasını taahhüt ettirmelidir. Veri merkezlerinin coğrafi konumu ve verilerin nerede saklandığı yasal denetimler açısından büyük önem taşır.