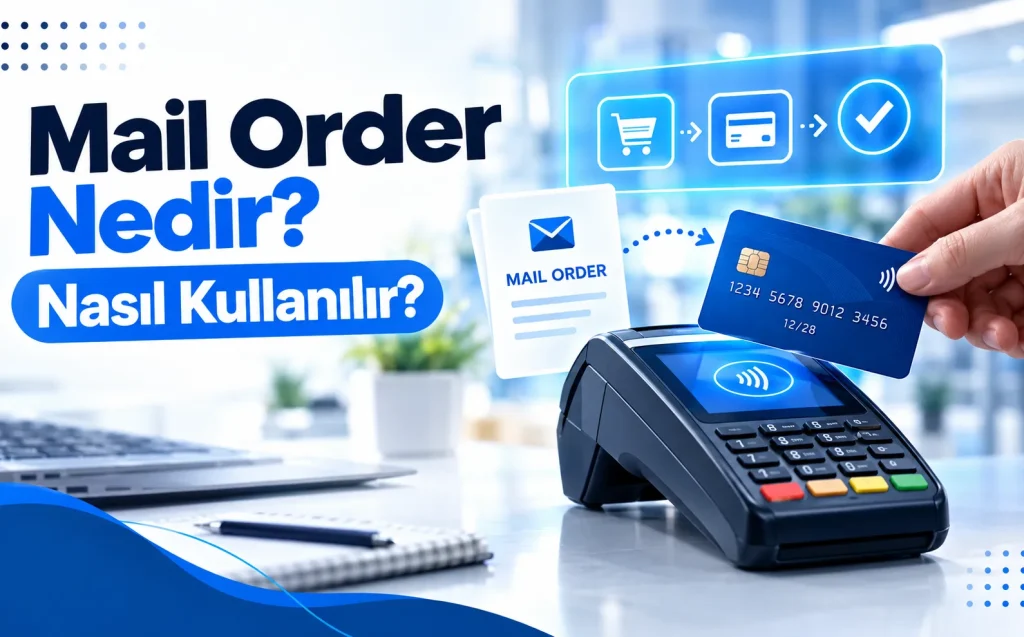
Mail Order Nedir? Nasıl Kullanılır? sorusu, geleneksel e-ticaret sınırlarının ötesine geçmek isteyen işletmelerin ve uzaktan tahsilat altyapısını optimize etmeyi hedefleyen finans yöneticilerinin odak merkezinde yer almaktadır. Uzaktan satış süreçlerinin dijitalleşme evresinde, fiziksel kartın ve kart sahibinin işlem anında hazır bulunmadığı senaryolarda devreye giren bu ödeme yöntemi, ticari faaliyetlerin kesintisiz sürdürülmesini sağlar. Posta ve telefon yoluyla gerçekleştirilen bu finansal mutabakat süreci, kartlı ödeme sistemleri ekosisteminde Mail Order, sektörel tabirle MÖTİ yani Mail Order Telefon İle İşlem olarak adlandırılır. Bu ödeme mekanizmasının teknik mimarisi, kart sahibinin hassas verilerinin satıcı tarafından güvenli bir şekilde toplanmasını, işlenmesini ve ilgili bankacılık altyapısına iletilmesini kapsar. Günümüz ticari dinamiklerinde, turizm acentelerinden sigorta şirketlerine, B2B tedarikçilerden kurumsal hizmet sağlayıcılara kadar geniş bir yelpazede kullanılan bu yöntem, yüksek risk parametrelerini ve katı hukuki sorumlulukları beraberinde getirir. Tahsilat süreçlerinin operasyonel verimlilikle yürütülmesi, dolandırıcılık yani fraud risklerinin minimize edilmesi ve chargeback yani ters ibraz süreçlerinin yönetilmesi, sistemin teknik dinamiklerinin eksiksiz anlaşılmasına bağlıdır.
Mail Order Sisteminin Teknik Altyapısı ve Çalışma Prensibi
Mail Order yöntemi, temelini POS yani Point of Sale cihazlarının uzaktan erişime uygun yazılımsal özelliklerinden alır. Klasik yüz yüze işlemlerden farklı olarak bu sistemde kart hamili, kart numarasını, son kullanma tarihini ve güvenlik kodunu yani CVV veya CVC verilerini yazılı, sözlü veya dijital formlar aracılığıyla satıcıya beyan eder. Satıcı ise bu bilgileri sanal POS ekranına veya fiziksel POS cihazının MÖTİ menüsüne manuel olarak girer. İşlemin arka planında çalışan otorizasyon mekanizması, kartın bağlı olduğu ihraççı banka ile iş yerinin anlaşmalı olduğu akıtan banka yani acquiring bank arasında anlık bir veri alışverişi gerçekleştirir. Bu süreçte kullanılan protokoller, ISO 8583 mesajlaşma standartlarına dayalıdır ve finansal verilerin güvenli iletimini garanti altına alır.
Teknik mimaride yer alan en kritik bileşen, veri güvenliği standartlarıdır. Kart hamili verilerinin toplanması ve işlenmesi aşamasında Payment Card Industry Data Security Standard yani PCI DSS uyumluluğu zorunludur. İşletmeler, müşterilerden aldıkları kart bilgilerini hukuka aykırı bir şekilde düz metin olarak saklayamazlar. Bilgilerin işleme alındıktan sonra güvenli bir şekilde imha edilmesi veya şifrelenmiş token yapılarında tutulması teknik bir zorunluluktur. Aksi takdirde, veri ihlalleri durumunda ağır mali cezalar ve bankacılık anlaşmalarının feshi gibi yaptırımlar kaçınılmaz hale gelir.
Mail Order İşlemi Adım Adım Nasıl Gerçekleştirilir?
Mail Order işlemlerinin hatasız ve yasalara uygun bir şekilde yürütülmesi, belirli prosedürlerin ve protokollerin eksiksiz uygulanmasını gerektirir. Sürecin her aşaması, hem satıcının haklarını korumak hem de kart sahibinin güvenliğini sağlamak üzere tasarlanmıştır.
- Müşteri ile satıcı arasında gerçekleştirilecek mal veya hizmet satışına dair mutabakat sağlanır ve taraflar arasında sözleşme veya sipariş formu detayları netleştirilir.
- Satıcı, müşteriye Mail Order Bilgi Formu iletir. Bu form üzerinde işlem tutarı, kart hamili adı soyadı, kredi kartı numarası, son kullanma tarihi ve formun onaylandığına dair ıslak imza veya dijital onay alanı bulunur.
- Müşteri, formu doldurup imzalayarak faks, e-posta veya güvenli dosya transfer araçları vasıtasıyla satıcıya geri gönderir.
- Satıcı işletme, yetkili personel aracılığıyla POS cihazına veya sanal POS paneline giriş yaparak formdaki kart bilgilerini ve tutarı sisteme manuel olarak işler.
- Sistem, banka onay mekanizmasını tetikler ve işlem başarılı onay kodu alındığında süreç tamamlanmış olur.
- İşlem sonucunda oluşan slipler veya dekontlar, olası hukuki uyuşmazlıklarda delil niteliği taşıması amacıyla yasal süreler boyunca arşivlenir.
Kritik Uzman Uyarısı: Müşterilerden e-posta veya mesaj yoluyla açık kart bilgisi istemek ve bu bilgileri standart metin dosyalarında depolamak, hem PCI DSS standartlarına aykırıdır hem de ciddi hukuki sorumluluklar doğurur. Kart bilgilerinin güvenli ödeme formları veya şifrelenmiş bağlantılar üzerinden alınması operasyonel güvenliğin temelidir.
Mail Order Formunun Hukuki ve Teknik Önemi
Mail Order işlemlerinde kullanılan onay formu, hukuki açıdan ticari işlemin varlığını ve meşruiyetini kanıtlayan en önemli belgedir. Kart sahibinin fiziksel imzasını veya hukuken geçerli elektronik imzasını içeren bu form, tahsilatın onaylı yapıldığını belgeler. Ters ibraz yani chargeback süreçlerinde bankaların ilk talep ettiği evrakların başında bu form gelir. Formun içeriğinde bulunması zorunlu olan unsurlar bulunmaktadır.
| Form Alanı | Teknik ve Hukuki Açıklama | Zorunluluk Durumu |
|---|---|---|
| Kart Hamili Bilgileri | Ad, soyad ve kart üzerinde yazan isim bilgisi | Zorunlu |
| Kart Detayları | Kredi kartı numarası ve son kullanma tarihi | Zorunlu |
| İşlem Tutarı | Para birimi dahil olmak üzere net çekim tutarı | Zorunlu |
| İşlem Açıklaması | Satın alınan mal veya hizmetin detaylı tanımı | Zorunlu |
| Islak veya Elektronik İmza | Kart sahibinin işlemi onayladığını gösteren imzası | Zorunlu |
Hukuki açıdan bakıldığında, eksik doldurulmuş veya kart sahibinin imzası bulunmayan formlarla yapılan tahsilatlar, chargeback taleplerinde işletmenin haklı çıkma ihtimalini sıfıra indirir. Bankalar, imzasız formlarla yapılan işlemlerde doğrudan kart sahibinin lehine karar vererek tutarı işletmenin hesabından geri çeker.
Mail Order Güvenlik Önlemleri ve Risk Yönetimi
Uzaktan kartlı ödeme yöntemleri, dolandırıcılar için cazip bir hedef olabilmektedir. Kart bilgilerinin kötü niyetli kişilerin eline geçmesi durumunda yapılan yetkisiz Mail Order işlemleri, işletmeler açısından ciddi finansal kayıplara yol açabilir. Bu riskleri bertaraf etmek için işletmelerin çok katmanlı bir güvenlik protokolü benimsemesi gerekmektedir. Güvenlik önlemlerinin başında işlem doğrulama mekanizmaları gelir.
- Yüksek tutarlı işlemlerde kart sahibinden kimlik fotokopisi ve kartın ön yüzünün ilk altı ve son dört hane hariç maskelenmiş görüntüsünün talep edilmesi.
- İşlem onay formunun IP logları ve zaman damgası ile desteklenerek dijital ortamda toplanması.
- İşletme içi personel yetkilendirmelerinin sıkı bir şekilde denetlenmesi ve kart verilerine erişebilen personel sayısının minimumda tutulması.
- Banka dolandırıcılık tespit sistemleri yani Fraud Detection Systems ile entegre çalışılarak şüpheli işlemlerin anında bloke edilmesi.
- İşlem yapılan kartın 3D Secure altyapısına uyumlu olup olmadığının kontrol edilmesi ve mümkün olan hallerde alternatif güvenli ödeme yöntemlerine yönlendirme yapılması.
Mail Order ile Sanal POS Arasındaki Temel Farklar
İşletmelerin dijital tahsilat süreçlerinde en çok karıştırılan iki kavram Mail Order ve Sanal POS uygulamalarıdır. Her iki yöntem de uzaktan ödeme almayı sağlasa da, arkalarındaki teknik altyapı, kullanıcı deneyimi ve güvenlik standartları açısından belirgin farklar bulunur. Bu farkların anlaşılması, işletmelerin doğru ödeme stratejisini belirlemesinde kritik rol oynar.
| Kriter | Mail Order (MÖTİ) | Sanal POS |
|---|---|---|
| Veri Girişi | Satıcı veya personel tarafından manuel giriş | Doğrudan kart sahibi tarafından arayüz üzerinden giriş |
| 3D Secure Entegrasyonu | Genellikle yoktur veya sınırlıdır | Zorunlu veya yaygın olarak entegredir |
| Risk Seviyesi | Yüksek (Kart bilgileri satıcıya iletilir) | Düşük (Veriler doğrudan banka havuzuna akar) |
| Belge Gereksinimi | Mail Order formu ve ıslak imza zorunludur | Dijital onay ve sistem logları yeterlidir |
| Kullanım Alanı | Telefon, faks veya form bazlı kurumsal satışlar | E-ticaret siteleri ve mobil uygulamalar |
Sanal POS sistemleri, 3D Secure protokolü sayesinde kart sahibinin bankasından gelen SMS onay kodunu zorunlu kılarken, geleneksel Mail Order yönteminde bu güvenlik katmanı doğrudan bulunmaz. Bu durum, Mail Order işlemlerinin chargeback riskini matematiksel olarak daha yüksek kılmaktadır.
Chargeback (Ters İbraz) Süreçleri ve Mail Order
Chargeback, kart sahibinin hesabına yansıyan bir harcamaya itiraz etmesi durumunda başlattığı ters ibraz sürecidir. Mail Order işlemleri, doğası gereği kart sahibinin fiziksel olarak orada bulunmadığı ve şifre girmediği işlemler kategorisinde yer aldığı için chargeback riskine en açık yöntemlerin başında gelir. Kart hamili, harcamayı kendisinin yapmadığını veya malı teslim almadığını iddia ederek bankasına başvurabilir.
Böyle bir durumda banka, tutarı geçici olarak kart sahibine iade eder ve işletmeden savunma talep eder. İşletmenin bu süreçten zararsız çıkabilmesi için elinde eksiksiz evrak seti bulunmalıdır. İmzalı Mail Order formu, teslimat tutanağı, kargo takip numarası, müşteri ile yapılan yazışmalar ve faturanın eksiksiz sunulması, bankanın hakem heyeti nezdinde işletmeyi haklı bulmasını sağlar. Eksik veya hatalı evrak sunumu durumunda işletme hem malından veya hizmetinden olur hem de işlem tutarını nakit olarak kaybeder.
Mail Order Kullanımının Avantajları ve Dezavantajları
Her finansal araç gibi Mail Order yönteminin de işletmelere sağladığı stratejik avantajlar ve yönetilmesi gereken dezavantajlar bulunmaktadır. Bu dengenin doğru kurulması, operasyonel sürdürülebilirlik açısından hayati önem taşır.
Avantajlar listesinin başında, internet sitesi olmayan veya e-posta ve telefon üzerinden sipariş alan işletmelerin web altyapısı kurma zorunluluğu olmaksızın tahsilat yapabilmesi gelir. B2B ilişkilerde acil siparişlerin ve ödemelerin anında tahsil edilmesine olanak tanır. Turizm sektöründe otel rezervasyon garantisi almak veya ön ödeme toplamak için vazgeçilmez bir araçtır.
Dezavantajlar tarafında ise yüksek komisyon oranları ve bankaların uyguladığı blokaj süreleri yer alır. Bankalar, yüksek risk kategorisinde değerlendirdikleri bu işlem türü için işletmelerden daha yüksek oranlarda teminat mektubu isteyebilir veya ödemeleri uzun vadeli blokaj sürelerine tabi tutabilir. Ayrıca, yukarıda detaylandırılan dolandırıcılık ve ters ibraz riskleri, işletmelerin finansal planlamasında dikkat etmesi gereken en büyük operasyonel yükler arasındadır.
Mail Order Nedir? Nasıl Kullanılır? Hakkında Sıkça Sorulan Sorular
Mail Order ile yapılan ödemelerde 3D Secure zorunlu mudur?
Geleneksel Mail Order işlemlerinde 3D Secure protokolü doğrudan kullanılmaz çünkü bu yöntemde kart bilgileri müşteri tarafından değil, satıcı tarafından sisteme girilir. Ancak gelişen finansal teknolojiler kapsamında bazı bankalar ve ödeme kuruluşları, müşteriye güvenli bir ödeme bağlantısı göndererek bu bağlantı üzerinden 3D Secure onaylı tahsilat yapılmasını sağlayan hibrit Mail Order çözümleri sunmaktadır.
Mail Order formu doldurmak yasal mı?
Mail Order formu doldurmak ve bu yolla tahsilat yapmak tamamen yasaldır ve Banka Kartları ve Kredi Kartları Kanunu çerçevesinde düzenlenmiştir. Ancak bu işlemin yasal olabilmesi için kart sahibinin açık rızasının, imzasının ve ticari işlemin meşruiyetini kanıtlayan belgelerin eksiksiz olarak ibraz edilmesi hukuki bir zorunluluktur.
Mail Order işlemine itiraz (chargeback) süresi ne kadardır?
Kart sahipleri, ekstresinde gördüğü şüpheli veya yetkisiz Mail Order işlemine genellikle işlem tarihinden itibaren altı ay içinde itiraz etme hakkına sahiptir. Uluslararası kart kuruluşlarının kurallarına göre bu süre bazı özel durumlarda farklılık gösterebilirken, işletmelerin ellerindeki kanıtlayıcı belgeleri en az bir yıl boyunca saklamaları önerilir.
Mail Order dolandırıcılığı nasıl önlenir?
Mail Order dolandırıcılığını önlemenin en etkili yolu, yüksek tutarlı veya şüpheli görünen işlemlerde kart sahibinden kimlik fotokopisi, maskelenmiş kart görseli ve ıslak imzalı onay formu talep etmektir. Ayrıca, kartın ait olduğu banka ile iletişime geçilerek kart hamilinin teyidinin alınması ve şüpheli IP adreslerinden gelen taleplerin filtrelenmesi riskleri büyük ölçüde azaltır.
Her şirket Mail Order yetkisi alabilir mi?
Her şirket otomatik olarak Mail Order yetkisine sahip değildir. İşletmelerin bu yöntemi kullanabilmesi için sanal POS veya fiziksel POS başvurusu sırasında ilgili bankaya Mail Order talep etmesi ve bankanın risk departmanı tarafından onay alması gerekir. Bankalar, işletmenin faaliyet gösterdiği sektöre, mali bilançosuna ve ticari geçmişine bakarak bu yetkiyi onaylar veya reddeder.